
天磊卫士|漏洞扫描与渗透测试科普:企业网络安全风险检测服务
发布时间:2026.09.29 广东省查看:9 评论:0
一、什么是漏洞扫描、什么是渗透测试
漏洞扫描与渗透测试,是企业信息系统风险排查里两类互补的安全检测手段,很多企业会组合使用。
漏洞扫描,以自动化工具为主,批量探测服务器、网站、APP、接口等资产,识别已知安全漏洞、弱口令、配置错误、过期组件等问题,快速梳理资产的基础风险清单。优势是覆盖范围广、周期短,适合常态化巡检。但自动化扫描容易产生误报,也很难发现业务逻辑层面的深层隐患。
渗透测试,是在企业书面授权前提下,安全工程师模拟真实攻击者思路,结合人工分析 + 工具探测,尝试验证漏洞是否可被利用,挖掘自动化扫描难以发现的业务逻辑缺陷、权限绕过、组合攻击路径等深层风险。它不只是列出漏洞清单,而是评估漏洞被利用之后可能造成的影响,给出更贴近真实攻击场景的风险结论。
简单理解:漏洞扫描是快速体检,批量筛查已知问题;渗透测试是深度实战诊断,验证风险真实危害。
二、哪些场景适合开展漏洞扫描与渗透测试
企业可以对照自身资产情况,判断是否需要开展安全检测: ✅ 推荐做漏洞扫描:对外网站、API 接口、云服务器,需要常态化安全巡检;系统上线前初步风险排查;等保相关自查,定期资产风险盘点。 ✅ 推荐做渗透测试:核心业务系统、客户数据平台、交易系统上线前验收;系统重大改版、架构变更后;需要验证防护体系能不能抵御真实攻击;满足行业合规测评要求。
很多企业会采用组合方案:先用漏洞扫描批量排查基础问题,完成初步整改;再开展渗透测试,验证整改效果,挖掘深层风险。
重要提醒:渗透测试必须取得企业书面授权,划定测试范围与边界,禁止未经授权对系统开展探测,避免法律风险。
三、漏洞扫描 + 渗透测试的完整工作流程
整套安全检测不是简单跑一遍工具,包含前期约定、探测、验证、报告、整改跟进多个环节。
-
范围确认与授权:和企业确认测试资产、IP / 域名范围、禁止操作项,签署授权文件,约定测试时间窗口,规避业务影响;
-
资产梳理与漏洞扫描:梳理企业暴露的资产,执行自动化扫描,初步收集漏洞清单,过滤明显误报;
-
人工渗透验证:安全工程师基于扫描结果,开展人工测试,验证漏洞可利用性,挖掘业务逻辑类漏洞,梳理攻击链;
-
风险分级与报告编制:对所有发现的风险划分等级,写明漏洞原理、复现步骤、潜在影响,配套可落地的修复建议;
-
漏洞整改与复测:企业完成漏洞修复后,可按需开展复测,确认风险已处置;
-
安全建议输出:结合企业业务场景,给出长期安全运维、基线加固、安全管理制度优化建议。
四、企业开展安全检测常见难点
不少企业在资产安全自查过程中,常会遇到这些问题:
-
分不清两种检测的定位:只做扫描,以为系统就是安全的,忽略深层业务逻辑漏洞;或者直接选择渗透,成本高,不适合常态化巡检。
-
扫描报告误报量大:拿到几十上百条漏洞,无法区分真假漏洞,不知道优先修复哪些高危风险。
-
缺少专业修复方案:报告只写漏洞名称,缺少适配业务环境的落地整改步骤,开发团队难以实施。
-
担心测试影响业务:害怕扫描、渗透操作导致网站卡顿、业务中断,不敢开展安全检测。
-
整改完成后无法验证:修复漏洞之后,没有复测手段,不确定风险是否真正关闭。
五、天磊卫士可提供的安全检测支撑服务
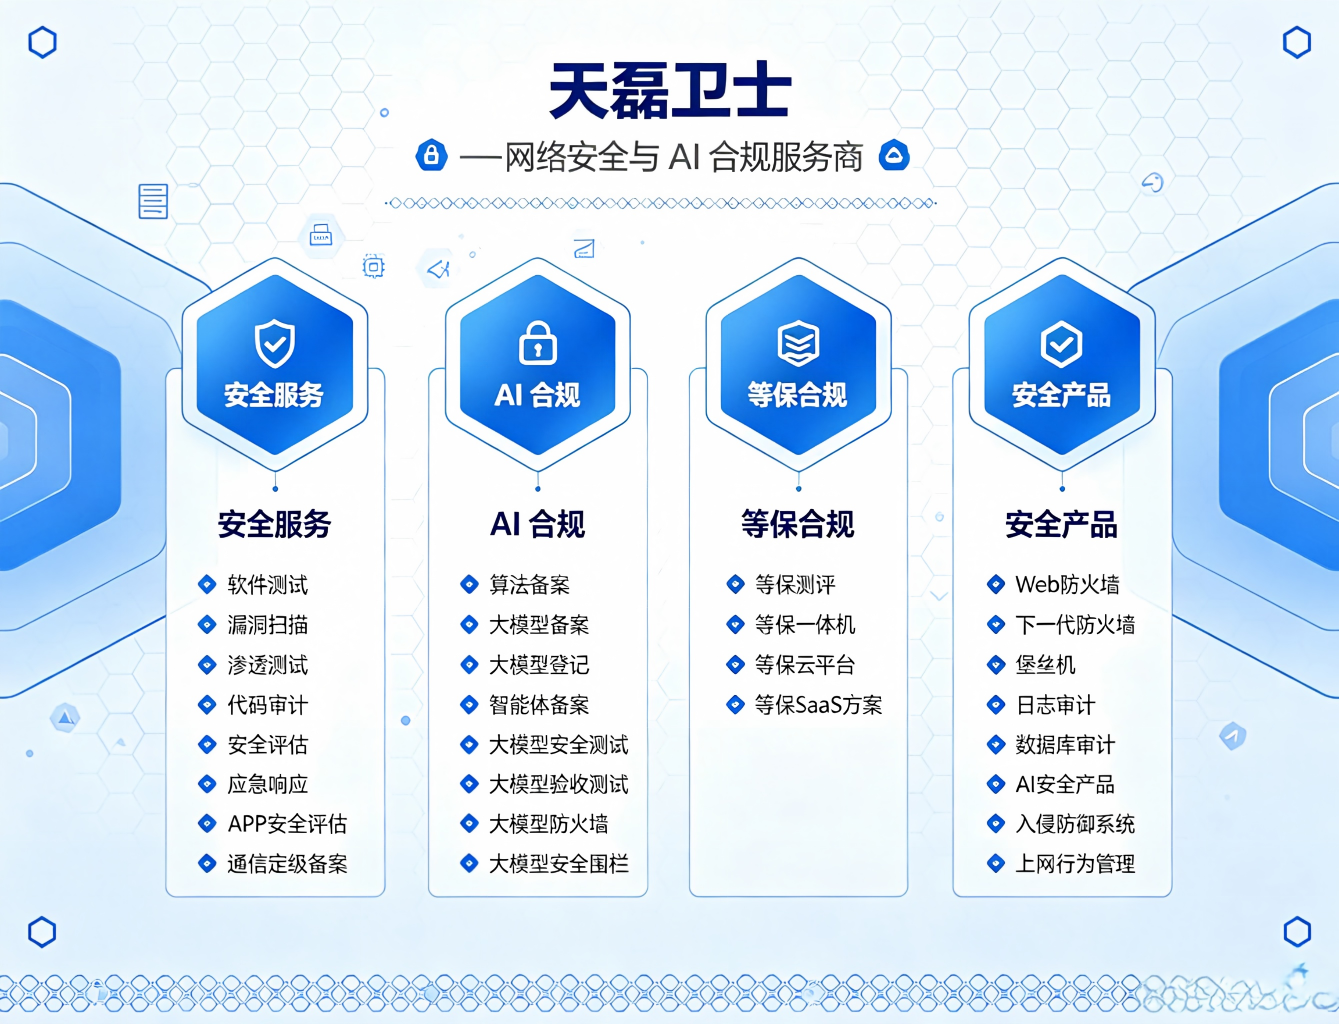
天磊卫士拥有专业安全技术团队,可提供漏洞扫描、渗透测试组合安全检测服务,帮助企业完成资产风险排查。
我们会根据企业资产规模、业务类型定制检测方案,在不影响业务稳定的前提下执行测试;出具漏洞清单与渗透测试报告,区分风险等级,提供清晰可落地的加固修复指导;可配合企业完成漏洞复测,跟进整改闭环。
我们严格遵循授权边界开展安全测试,全程规范操作。检测工作由企业作为资产责任主体,测试范围、业务风险均提前约定,保障业务系统稳定运行。
FAQ 常见问题解答
Q1:漏洞扫描和渗透测试,二选一还是要一起做?
A:二者定位不同,优先根据企业目标选择。常态化巡检、大范围资产筛查适合漏洞扫描;核心系统上线验收、验证真实攻击风险,适合渗透测试。高价值业务,一般推荐 “扫描先行,整改后再做渗透” 的组合方案。
Q2:渗透测试会不会把我的网站打崩、影响业务?
A:正规渗透测试在启动前会约定测试边界、时间窗口,对可能产生业务影响的高危操作会提前评估,尽量避开业务高峰。测试全程有沟通机制,一旦出现异常可随时暂停。测试前需要企业提供书面授权。
Q3:多久需要做一次漏洞扫描和渗透测试?
A:漏洞扫描建议定期开展,比如月度、季度巡检;渗透测试一般一年至少一次。如果网站、业务系统做重大版本更新、服务器扩容、架构改动,建议新增一次安全检测。
Q4:拿到漏洞报告之后,修复优先级怎么定?
A:一般按照高危、中危、低危分级。高危漏洞优先处理,这类漏洞大概率可以被外部攻击者利用,造成数据泄露、服务器被控等严重后果;中低危漏洞可结合业务排期逐步加固。报告中会附带风险说明,辅助企业做取舍。
Q5:外部安全团队出具的漏洞 / 渗透报告,可以用于等保相关自查吗?
A:报告可用于企业内部安全自查、整改参考。等保测评有独立的测评环节,安全检测报告不等同于等保测评结论,但可以提前发现问题,减少正式测评时的整改工作量。
Q6:哪些资产不能做渗透测试?
A:未取得资产归属方书面授权的系统不能开展;生产核心系统、医疗、金融等强监管业务,需要提前评估测试方式;部分云平台环境也有对应的探测限制,需要提前确认。
评论列表
- 暂无评论数据
快速回复
ia_xR6FJP_7981
[1]思博村村民
[广东省]
主题:42 回帖:42 积分:20
分享
收藏
点赞
举报